软件截图
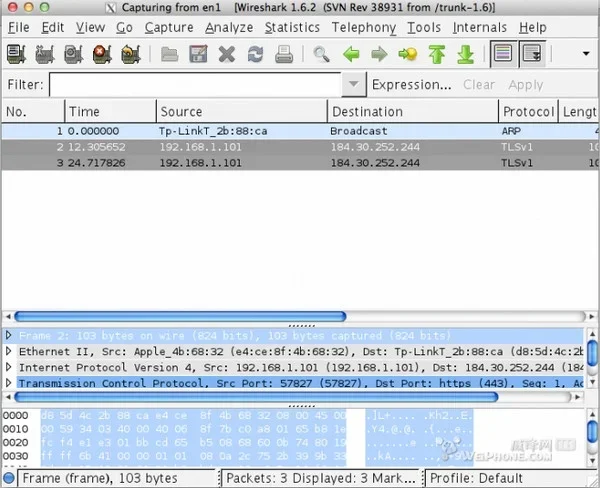
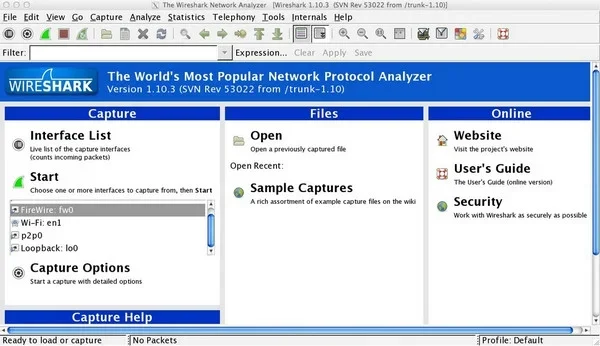
3 张 · 点击查看大图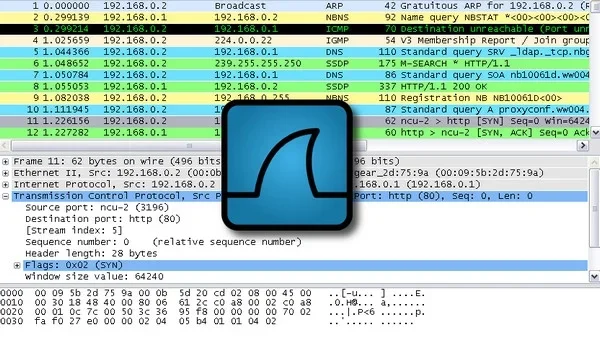
软件介绍
Wireshark Mac版是一款专业网络分析器,核心用途是捕获网络封包,并尽可能详细地显示封包数据。它让使用者能够从微观层面观察网络上正在发生的事情,在众多行业与教育机构中被作为常用分析工具。
主要功能
- 深入检查数百种协议,协议支持持续增加。
- 支持实时捕获与离线分析两种工作方式。
- 提供标准三窗格的分组浏览器界面。
- 捕获的网络数据可通过图形界面浏览,也可使用 TTY 模式下的 TShark 实用程序浏览。
- 提供显示过滤器,用于从捕获结果中筛选关注的流量。
- 具备较丰富的 VoIP 分析能力。
- 可读写多种捕获文件格式,包括 tcpdump(libpcap)、Pcap NG、Catapult DCT2000、Cisco Secure IDS iplog、Microsoft 网络监视器、Network General Sniffer(压缩与非压缩)、Sniffer Pro、NetXray 网络仪器观察器、NetScreen snoop、Novell LANalyzer、RADCOM WAN/LAN 分析仪、Shomiti/Finisar Surveyor、Tektronix K12xx、Visual Networks Visual UpTime、WildPackets EtherPeek/TokenPeek/AiroPeek 等。
- 对 gzip 压缩的捕获文件可在处理过程中进行解压缩。
- 可根据所在平台从以太网、IEEE 802.11、PPP/HDLC、ATM、蓝牙、USB、令牌环、帧中继、FDDI 等接口读取实时数据。
- 支持多种协议的解密,包括 IPsec、ISAKMP、Kerberos、SNMPv3、SSL/TLS、WEP 和 WPA/WPA2。
- 可对数据包列表应用着色规则,便于快速直观地分析。
- 分析结果可导出为 XML、PostScript、CSV 或纯文本。
适用场景
适合需要查看网络封包细节、排查网络通信问题、分析特定协议流量或进行 VoIP 相关分析的开发与网络技术人员使用,也常见于教学和行业实践中。
注意事项
使用前请确认系统环境:该软件面向 macOS,来源标注系统要求为 Mac 10.6+,文件大小约 135MB,支持多语言,来源标注为免费。实际版本兼容性与运行表现请以本机环境为准,来源未提供更多限制说明。
软件信息
- 软件版本
- 4.6.4
- 适用系统
- macOS
- 软件分类
- 系统工具
- 授权方式
- 以官方许可为准
- 信息更新
- 软件大小
- 135MB
- 软件语言
- 多语言
- 系统要求
- Mac 10.6+
- 收费说明
- 免费
- 版本资料更新
- 2026-02-27
- 官方网站
- 暂未提供
版本、系统要求和授权方式以开发者最新说明为准。